
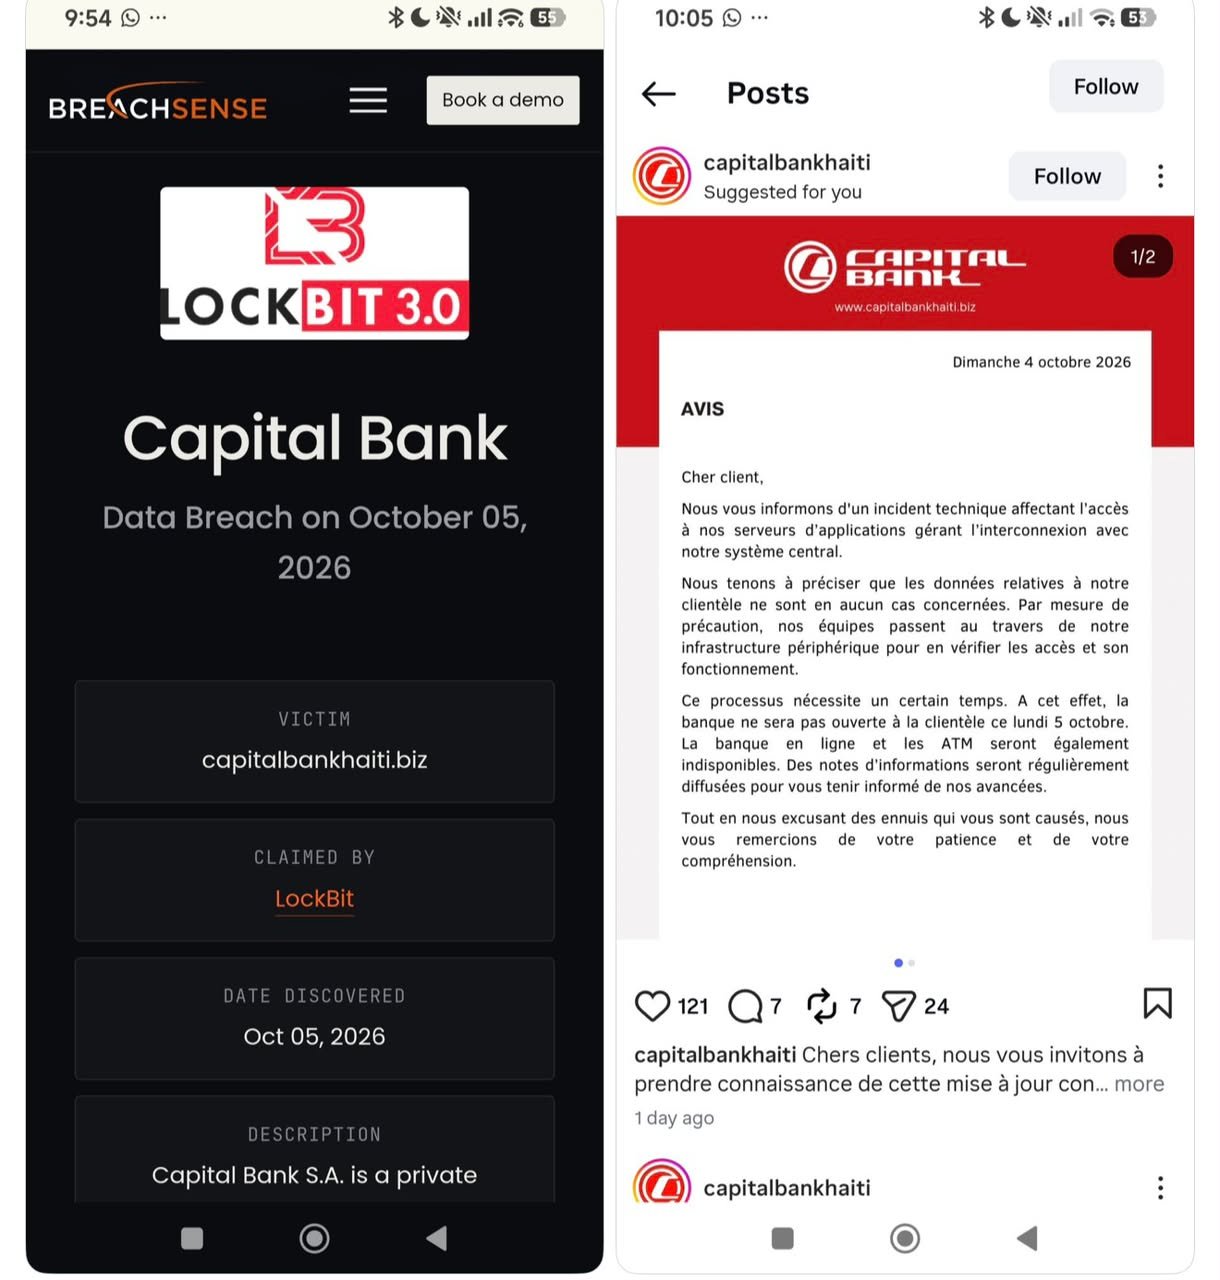
Capital Bank S.A. confirme avoir été confrontée à un incident technique, alors que le groupe cybercriminel LockBit affirme avoir ciblé la banque. La revendication, apparue sur des plateformes de surveillance des menaces informatiques, n’a toutefois pas été confirmée par Capital Bank, qui assure que les données de ses clients ne sont pas concernées.
Depuis le 5 octobre 2026, Capital Bank apparaît sur certaines plateformes spécialisées dans le suivi des activités de ransomware, notamment BreachSense et SOCRadar, comme une organisation que LockBit affirme avoir attaquée. La plateforme BreachSense associe notamment le domaine capitalbankhaiti.biz à cette revendication et indique une échéance au 19 octobre 2026.
LockBit est un réseau cybercriminel connu pour ses attaques par ransomware. Ce type d’attaque consiste notamment à pénétrer dans les systèmes informatiques d’une organisation afin de chiffrer ses fichiers et d’en bloquer l’accès. Les cybercriminels peuvent également voler des données avant de menacer de les publier si une rançon n’est pas versée. Cette méthode est connue sous le nom de « double extorsion ».
Toutefois, la présence de Capital Bank sur une liste de victimes revendiquées par LockBit ne constitue pas, à elle seule, une preuve que le groupe a réussi à pénétrer les systèmes de la banque ou à dérober des données. Capital Bank a confirmé l’existence d’un incident informatique, mais n’a pas publiquement attribué celui-ci à LockBit. La banque indique également que les données de ses clients ne sont pas concernées et qu’elle poursuit ses vérifications sur son infrastructure informatique.
Dans ce contexte, les clients sont invités à rester particulièrement vigilants face aux messages, appels ou courriels suspects. Ils ne doivent communiquer à personne leurs mots de passe, codes PIN, codes de confirmation ou autres informations bancaires confidentielles.